업데이트: 2026년 8월 31일. 오래된 비공식 패키지명을 Microsoft 공식 패키지 @playwright/mcp로 바로잡았습니다.
Playwright MCP란
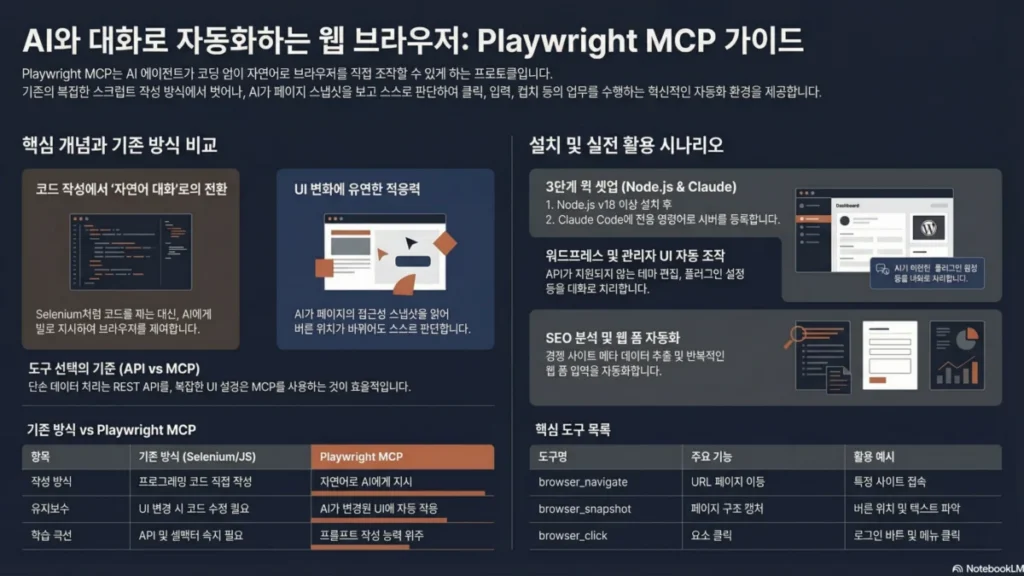
Playwright MCP는 AI 클라이언트가 구조화된 접근성 스냅샷을 이용해 웹페이지를 탐색하고 클릭·입력·검증하도록 돕는 Microsoft의 MCP 서버입니다. 공식 시작 문서는 Node.js 20 이상과 MCP 클라이언트를 전제로 합니다.
표준 설정
{
  "mcpServers": {
    "playwright": {
      "command": "npx",
      "args": ["@playwright/mcp@latest"]
    }
  }
}
Claude Code에서는 claude mcp add playwright npx @playwright/mcp@latest, Codex에서는 codex mcp add playwright npx "@playwright/mcp@latest" 형태를 사용할 수 있습니다. 설정 위치는 클라이언트마다 다르므로 공식 저장소의 해당 클라이언트 섹션을 확인하세요.
프로필과 보안
- 테스트는 가능한 한
--isolated프로필로 실행합니다. - 로그인 세션이 필요할 때만 영구 프로필이나 확장 연결을 사용합니다.
--allowed-origins와 작업 공간 루트로 접근 범위를 줄입니다.- 결제·삭제·게시 같은 동작은 실행 직전에 사람이 승인합니다.
- 인증 파일과 storage state를 저장소에 커밋하지 않습니다.
첫 검증 시나리오
공개 테스트 페이지에서 이동, 폼 입력, 결과 확인을 먼저 시도하세요. 실제 서비스에서는 DOM이 바뀔 수 있으므로 텍스트 위치보다 역할·레이블·안정적인 속성을 사용하고, 클릭 뒤에는 URL이나 성공 메시지 같은 명확한 신호를 확인합니다.
공식 자료
2026-09-03 재검증: Playwright MCP는 보안 경계가 아니다
검증일: 2026-09-03 KST. Microsoft 공식 저장소는 Playwright MCP가 접근성 스냅샷을 바탕으로 브라우저를 제어하지만 그 자체가 보안 경계는 아니라고 명시합니다. 공식 시작 문서는 Node.js 20 이상을 전제로 하므로 설치 시점의 문서와 패키지 요구 버전을 다시 확인하세요. @playwright/mcp@latest는 실행할 때 원격 패키지가 바뀔 수 있으므로 운영 자동화에서는 검증한 버전이나 컨테이너 이미지를 고정하는 편이 재현에 유리합니다.
--allowed-origins는 브라우저 요청 범위를 줄이는 보조 장치일 뿐 리디렉션 전체를 막는 보안 장벽이 아닙니다. 영구 프로필은 로그인 상태와 쿠키를 보존하므로 편리하지만, 테스트와 실제 계정 세션이 섞일 위험도 있습니다. 공개 테스트는 --isolated와 빈 작업공간으로 시작하고, 실제 세션이 필요한 경우에만 별도 프로필과 최소 권한을 사용하세요.
운영에 넣기 전 확인할 것
- 허용 도메인, 다운로드 경로와 작업공간 루트를 좁게 지정합니다.
- storage state·쿠키·스크린샷·콘솔 로그를 저장소와 AI 대화에 남기지 않습니다.
- 게시·결제·삭제·권한 변경은 실행 직전 화면 상태와 대상 계정을 확인하고 승인합니다.
- 웹페이지의 문구는 프롬프트 주입이 가능한 불신 입력으로 취급합니다.
- 클릭 뒤 URL·성공 알림·저장된 값처럼 권위 있는 결과 신호를 확인합니다.