GitHub 코드 커버리지 ruleset은 최소 라인 커버리지와 허용 하락폭을 따로 평가합니다. REST API로 관리하기 전에 두 임계값과 업로드 전제를 확인해야 합니다.
이 글은 2026년 10월 9일 기준 GitHub 공식 Changelog와 Code Quality 문서를 읽고, 계정·토큰·저장소 권한 없이 커버리지 정책의 판단 흐름을 자체 작성한 로컬 fixture로 재현한 기록입니다. 로컬에서 확인한 것은 세 개의 고정된 PR 샘플을 두 임계값으로 계산한 결과뿐입니다. 실제 GitHub REST API를 호출하거나 저장소 ruleset을 만들지 않았으므로, 아래 숫자와 캡처는 GitHub 실행 결과가 아니라 안전한 설계 연습의 증거입니다.
REST API로 옮기기 전에 확인할 정책 모델
GitHub는 2026년 9월 18일 Changelog에서 Restrict code coverage repository ruleset 옵션을 REST API로 생성·조회·수정할 수 있게 됐다고 알렸습니다. 이전에는 웹 화면에서만 구성하던 규칙을 여러 저장소에 같은 기준으로 배포하거나 infrastructure-as-code 흐름에 넣을 수 있게 된 것입니다. 다만 API가 생겼다는 사실만으로 모든 저장소에서 곧바로 사용할 수 있는 것은 아닙니다.
공식 자료가 제시하는 전제는 GitHub Code Quality가 저장소에 켜져 있고 PR 브랜치의 커버리지 데이터가 GitHub에 업로드되어 있어야 한다는 점입니다. Changelog는 GitHub Team과 Enterprise Cloud에서 제공되며 Enterprise Server에서는 사용할 수 없다고 설명합니다. 따라서 API 요청을 만들기 전에 플랜, Code Quality 활성화 여부, 커버리지 업로드 경로, 대상 저장소의 관리자 권한을 체크리스트로 고정해야 합니다.
규칙의 핵심은 서로 다른 두 비교입니다. 첫째는 PR 브랜치의 집계 라인 커버리지가 설정한 최소 퍼센트보다 낮은지입니다. 둘째는 기본 브랜치와 비교해 커버리지가 설정한 최대 percentage-point 하락폭을 넘는지입니다. 한쪽만 통과해도 다른 쪽에서 실패할 수 있으므로, “커버리지 80% 이상”이라는 한 문장으로 정책을 축약하면 운영자가 실제 차단 이유를 놓치게 됩니다.
커버리지 업로드와 status check의 경계
GitHub Docs의 커버리지 설정 가이드는 Code Quality가 읽을 Cobertura XML과 업로드 단계를 먼저 준비하도록 안내합니다. 기본 브랜치와 pull request 양쪽에서 데이터가 생성되어야 비교가 성립하고, 업로드 권한도 최소 범위로 설정해야 합니다. 문서 예시는 code-quality: write 권한으로 커버리지를 업로드하고, 외부 서비스 대신 GitHub의 업로드 액션을 사용하는 흐름을 보여 줍니다. 이 글에서는 그 workflow를 실제 저장소에 추가하거나 실행하지 않았습니다.
업로드 시점도 중요한 실패 조건입니다. Restrict code coverage 규칙은 업로드가 끝날 때까지 기다리지 않고 이미 올라온 데이터를 평가합니다. 따라서 여러 job이나 workflow에서 결과를 올리는 경우, 예상되는 각 업로드의 status check를 required check로 만들어 병합 전에 모든 결과가 준비됐는지 보장해야 합니다. 그렇지 않으면 규칙 자체는 정상이어도 아직 오지 않은 커버리지 결과를 기준으로 잘못된 결정을 내릴 수 있습니다.
이 차이는 API 설계에도 이어집니다. ruleset JSON에 임계값을 넣는 작업과 coverage report가 실제로 생성·업로드되는 작업은 분리된 책임입니다. REST API 자동화는 정책 객체의 일관성을 보장할 수 있지만, 테스트 프레임워크의 Cobertura 출력, PR head commit과 소스 라인의 일치, 권한과 required check까지 대신 검증해 주지는 않습니다. 자동화 파이프라인은 이 경계를 로그와 승인 단계로 남겨야 합니다.
직접 실행 결과: 계정 없는 로컬 커버리지 모형
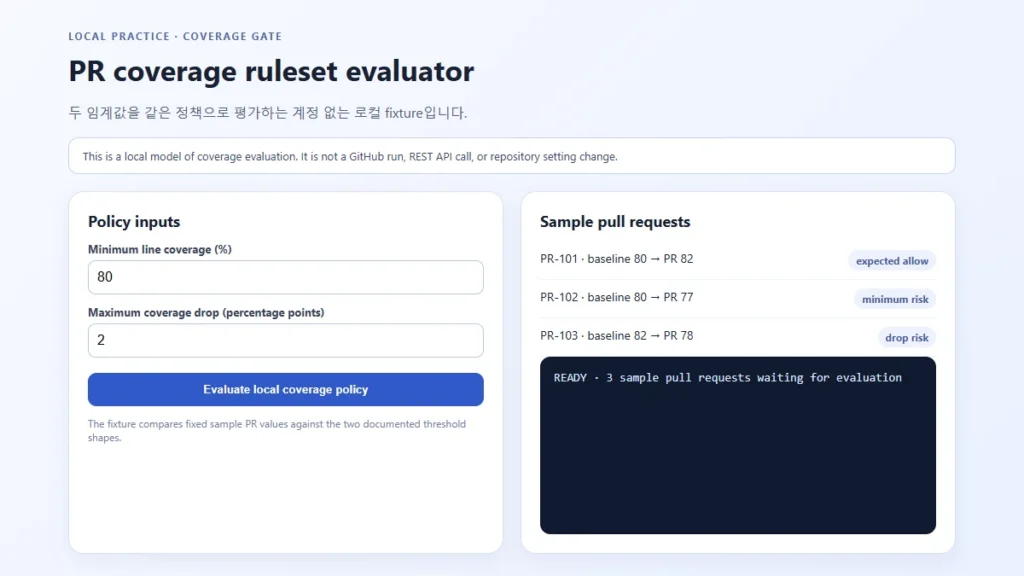
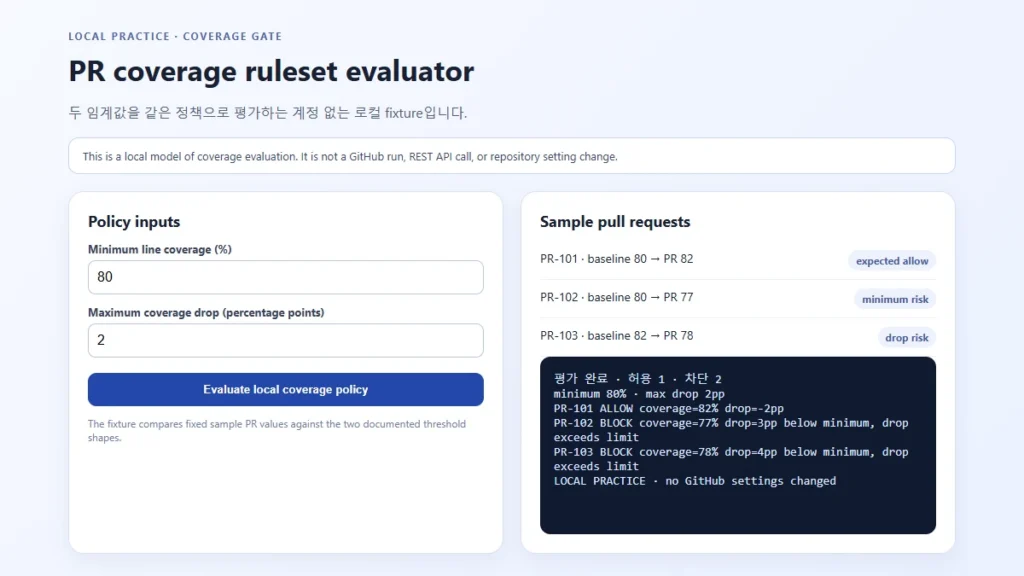
실제 GitHub에 로그인하지 않고 브라우저 fixture를 직접 작성했습니다. 입력은 최소 라인 커버리지 80%, 최대 하락폭 2 percentage points이며, 세 샘플은 기본 브랜치와 PR 브랜치의 숫자만 가지고 있습니다. PR-101은 80%에서 82%로 올라 허용되고, PR-102는 80%에서 77%로 내려 최소 기준을 충족하지 못합니다. PR-103은 82%에서 78%로 내려 최소 기준과 하락폭을 모두 위반합니다.
2026년 10월 9일 Windows 독립 Chromium 1200×675 viewport에서 Evaluate local coverage policy를 직접 실행한 결과를 확인했습니다. 결과는 허용 1건, 차단 2건이며 각 PR의 coverage와 drop, 차단 사유를 화면에 표시했습니다. 네트워크 요청·로그인·API 키·GitHub 저장소 쓰기는 없었습니다. 따라서 이 장면은 GitHub ruleset engine의 결과나 REST 응답이 아니라, 공식 문서에 나온 두 임계값 모양을 안전하게 이해하기 위한 자체 계산입니다.
REST API 자동화의 안전한 적용 순서
첫 단계는 기능 가용성을 확인하는 것입니다. 공식 Changelog의 적용 범위, GitHub Code Quality 문서의 Team·Enterprise Cloud 조건, ruleset API 문서의 대상 계층과 권한을 서로 대조합니다. 계정에서 보이지 않는 기능을 API JSON만으로 억지로 만들지 말고, Enterprise Server처럼 지원되지 않는 환경이면 명확히 보류합니다. 공개 프리뷰 표시가 남아 있는 Docs 페이지는 변경될 수 있으므로 발행일에 다시 읽어야 합니다.
둘째, 기본 브랜치 기준선을 먼저 확보합니다. coverage report가 같은 언어·같은 경로·같은 commit을 기준으로 생성되는지, PR 브랜치만 올라오고 기본 브랜치가 비어 있지는 않은지 확인합니다. 최소 퍼센트와 하락폭 중 어떤 기준이 조직의 목적에 더 중요한지도 정합니다. 새 저장소에서 절대 커버리지를 빠르게 올리는 목적과, 안정적인 저장소에서 회귀를 막는 목적은 다른 임계값을 가질 수 있습니다.
셋째, Evaluate 또는 작은 대상 범위에서 영향도를 확인합니다. 실제 GitHub에서 지원되는 경우에는 한 조직이나 몇 개 저장소만 대상으로 규칙을 평가하고, 차단될 PR 목록과 정상적으로 통과해야 할 PR 목록을 분리해 읽습니다. 첫날부터 Active로 전환하면 테스트·배포 흐름을 한 번에 막을 수 있습니다. 로컬 fixture는 이 영향도 분류를 연습하는 도구일 뿐이고, 실제 Insights 기록을 대신하지 않습니다.
넷째, ruleset 변경을 코드 리뷰와 승인에 묶습니다. REST API로 생성·수정하는 JSON은 저장소 코드와 함께 버전 관리하되 토큰·비밀값·개인정보를 넣지 않습니다. 변경에는 대상 저장소와 ref 조건, minimum line coverage, maximum line coverage drop, enforcement 상태, bypass 주체, 롤백 방법을 명시합니다. 정책을 만드는 자동화가 곧 정책 변경 권한이 되지 않도록 최소 권한과 승인자를 분리합니다.
한계와 실패 조건
이번 로컬 결과의 1·2·3 숫자는 GitHub의 실제 통계가 아닙니다. 세 개의 고정 샘플을 브라우저에서 계산한 값이며, GitHub Code Quality bot, Cobertura 업로드, PR check, ruleset REST endpoint를 실행하지 않았습니다. 따라서 이 글의 캡처는 API 사용 경험이나 GitHub 계정의 가용성 증명이 아닙니다. 자체 작성한 실습의 동작만 확인했다고 표현해야 합니다.
다음 상황이면 ruleset을 만들거나 Active로 바꾸지 말아야 합니다. Code Quality가 꺼져 있을 때, 커버리지 파일이 PR head commit을 가리키지 않을 때, 기본 브랜치 기준선이 없을 때, 여러 업로드 job의 required check가 빠졌을 때, 대상 플랜·지역·저장소 권한이 불명확할 때, minimum과 drop 중 어떤 실패를 우선 해결할지 설명할 수 없을 때입니다. 커버리지 통과도 테스트의 품질이나 보안 취약점 부재를 보장하지 않습니다.
API 자동화가 성공적으로 200 응답을 받아도 실제 병합 정책이 안전하다고 결론 내리면 안 됩니다. ruleset이 예상 ref에 적용되는지, bypass 주체가 과도하지 않은지, coverage upload가 누락된 PR을 어떻게 처리하는지, 차단 메시지가 개발자에게 충분히 설명되는지를 별도 검증해야 합니다. 하락폭을 percentage point와 퍼센트 비율로 혼동하지 않는 것도 중요합니다. 예를 들어 82%에서 78%는 4 percentage points 하락입니다.
실무 체크리스트
- GitHub Code Quality와 커버리지 업로드가 대상 저장소에서 실제로 가능한가?
- 기본 브랜치와 PR 브랜치가 같은 기준으로 비교되는가?
- minimum line coverage와 maximum coverage drop을 각각 기록했는가?
- 업로드가 끝나기 전에 병합되지 않도록 status check를 required로 묶었는가?
- Evaluate 단계에서 허용·차단·예상 밖 사례를 분리했는가?
- REST API JSON 변경에 저장소 코드 리뷰와 롤백 경로가 있는가?
- 로컬 fixture 결과를 GitHub 실제 실행 결과로 과장하지 않았는가?
외부 상태를 바꾸기 전에 stage-only 결과와 사람 승인 경계를 분리하는 예시는 이 사이트의 npm stage-only 토큰과 사람 승인 경계 점검 글에서도 확인할 수 있습니다. 이 링크는 GitHub 정책의 실제 결과가 아니라 승인 전 변경을 멈추는 운영 원칙을 연결합니다.
공식 출처와 검증일
공식 사실은 2026년 10월 9일 다음 GitHub 1차 자료를 대조했습니다. Changelog는 Restrict code coverage ruleset 옵션의 REST API 관리 범위와 Team·Enterprise Cloud·Enterprise Server 차이를 설명합니다. Code Quality 문서는 커버리지 검사와 PR 비교의 전제를, coverage threshold 문서는 minimum line coverage와 maximum line coverage drop의 동작을 설명합니다. 본문의 직접 증거는 이 자료를 읽고 만든 계정 없는 로컬 정책 모형의 결과입니다.